Homologar um fornecedor uma vez não é gerenciar o risco dele
· Clovis Barreto Junior
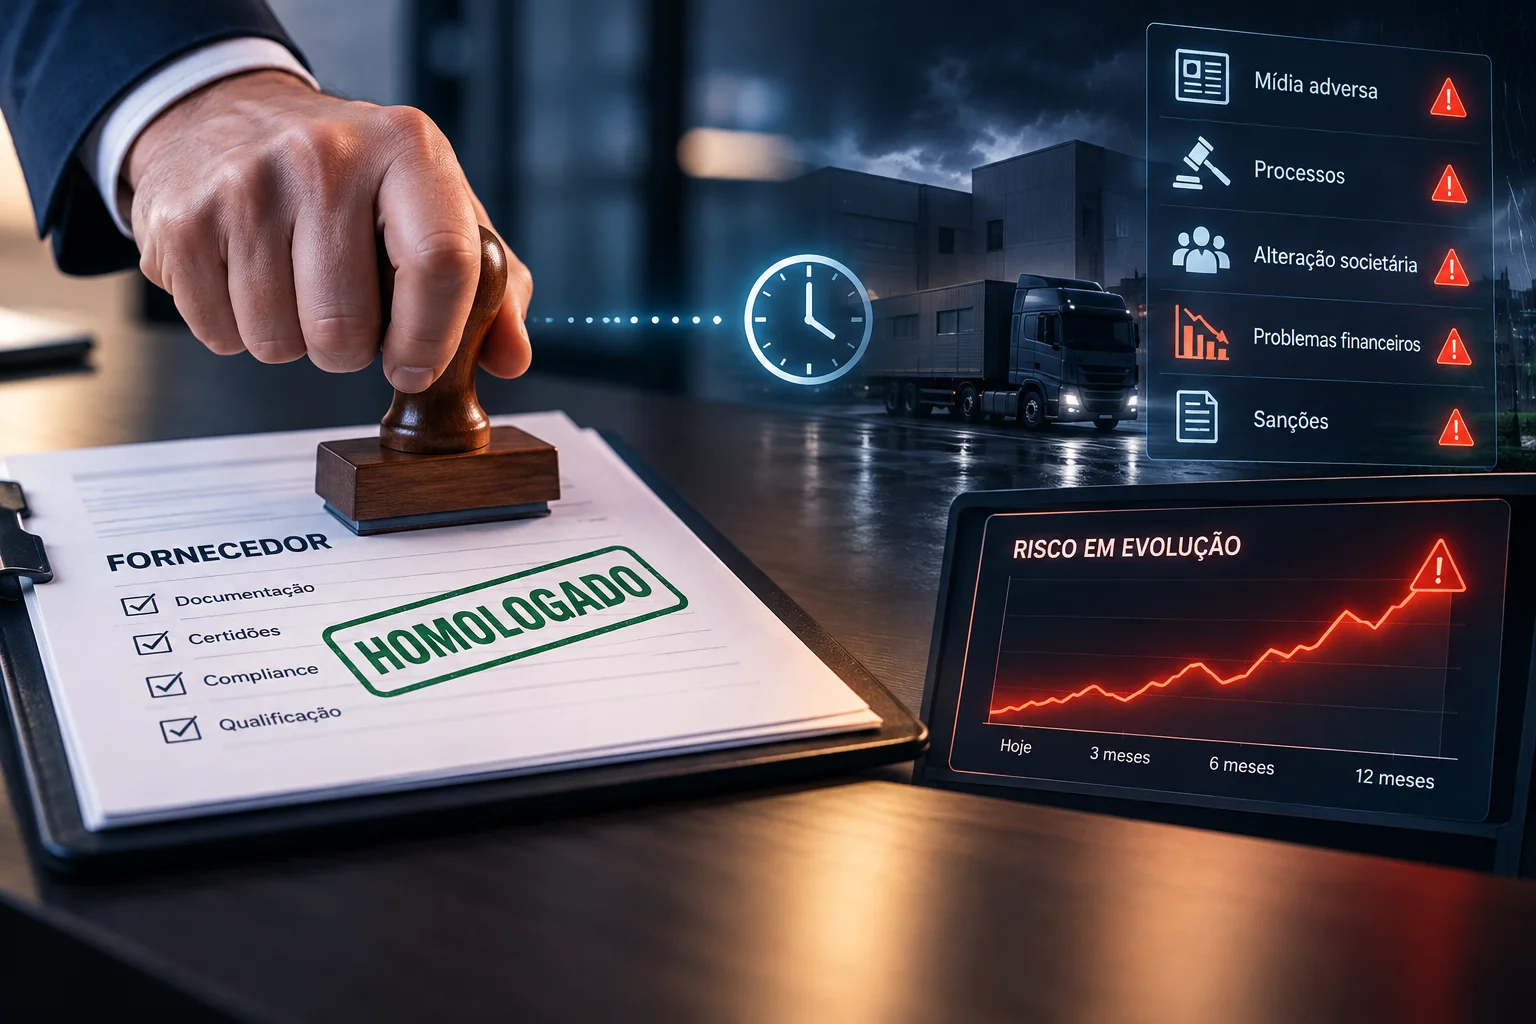
A homologação de fornecedores como evento único ignora que o risco de terceiros é dinâmico: processos judiciais, alterações societárias e restrições podem surgir após a aprovação inicial, permanecendo invisíveis sem acompanhamento contínuo.
Boa parte das empresas trata a análise de um terceiro como um evento único: homologa o fornecedor, aprova o parceiro, aceita o cliente, e segue em frente. O risco, no entanto, não para no dia da homologação. Ele continua se movendo depois.
Uma empresa regular hoje pode acumular um processo relevante daqui a seis meses. Um sócio pode entrar em uma nova estrutura societária de risco. Uma pendência fiscal pode surgir depois que o contrato já está em vigor. Se a análise acontece uma vez só, nada disso é percebido a tempo.
A diferença entre aprovar e gerenciar
Aprovar um terceiro é uma decisão pontual: com base no que se sabia naquele momento, o risco era aceitável. Gerenciar um terceiro é diferente: significa acompanhar se essa condição continua verdadeira ao longo do tempo.
Para times de compliance, essa diferença separa dois modelos de trabalho. No primeiro, a homologação é um checkpoint isolado, e o risco de um terceiro que já está em relacionamento fica invisível até que algo dê errado. No segundo, o mesmo perfil de risco que sustentou a aprovação inicial continua sendo observado enquanto o relacionamento existir.
Por que isso importa mais para clientes e parceiros já ativos
O risco de um fornecedor ou cliente recém-homologado é, em geral, o mais monitorado: a atenção está voltada para ele no momento da entrada. O risco que mais escapa é o de quem já está em relacionamento há meses ou anos, porque a atenção operacional se volta para outras prioridades.
É justamente nesse grupo, o de terceiros já ativos, que mudanças relevantes tendem a passar despercebidas: uma ação judicial nova, uma alteração societária, uma inclusão em base de restrição. Nenhuma dessas mudanças avisa antecipadamente. Elas só aparecem para quem está olhando.
O que sustenta um monitoramento contínuo
Monitorar terceiros ao longo do tempo depende da mesma base que sustenta qualquer análise de risco bem feita: dados centralizados, vindos de múltiplas fontes públicas, e um critério explicável que permite comparar a situação de hoje com a situação do momento da homologação. Sem isso, o "monitoramento contínuo" vira uma expressão sem conteúdo prático, porque não há como saber o que mudou nem por quê.
Risco não é estático, e a decisão sobre ele também não deveria ser
O objetivo de um bom processo de compliance não é aprovar terceiros. É manter, ao longo de todo o relacionamento, a mesma clareza que existia no momento da entrada: que dado sustenta a avaliação de hoje, e o que, se algo mudou, motivou essa mudança. Isso é o que transforma compliance de um evento de entrada em uma prática contínua.